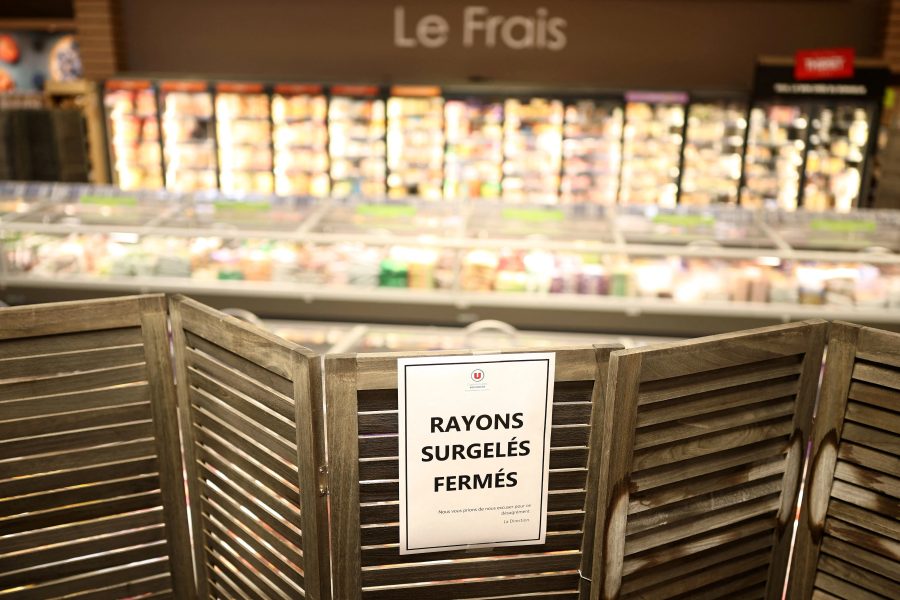
Um sofisticado ataque cibernético atingiu centenas de supermercados na França após invasores conseguirem elevar a temperatura de geladeiras e freezers industriais para 50°C durante a madrugada, gerando incêndios e a perda massiva de mantimentos.
O impacto nas redes varejistas A Procuradoria de Paris confirmou que a ocorrência de “grande escala” provocou “perda de alimentos e incêndios” em múltiplas regiões do território francês. Grandes redes sentiram o impacto diretamente em suas unidades físicas.
A rede Carrefour relatou que 80 estabelecimentos sofreram interferência, enquanto a Monoprix contabilizou danos em 5% de sua rede. Por sua vez, a Les Mousquetaires, dona do Intermarché, informou que 150 lojas tiveram os equipamentos térmicos superaquecidos por seis horas seguidas, exigindo o descarte total dos itens para evitar riscos à saúde pública.
Repercussão e posicionamento do governo O primeiro-ministro Sébastien Lecornu ordenou que a Agência Nacional de Segurança Cibernética da França (ANSSI) assumisse as investigações. O governo francês também iniciou o intercâmbio de informações com nações aliadas na Europa para averiguar se outras empresas do continente correm perigos semelhantes.
O presidente-executivo da Cooperativa U, Dominique Schelcher, repudiou a ação criminosa em uma publicação na internet: “Atacar equipamentos essenciais para a conservação de produtos frescos e para o abastecimento alimentar do povo francês é de extrema gravidade e não tem precedentes”
Por sua vez, Christel Delberghe, diretora-geral da Eurocommerce, destacou a relevância do setor: “O comércio de varejo e atacado desempenha um papel essencial no abastecimento da Europa com os bens de que as pessoas dependem diariamente” Ela completou dizendo: ” Este incidente destaca a importância da resiliência em toda a cadeia de abastecimento.”
Vulnerabilidade em softwares e conexões web Os painéis de controle que gerenciam a refrigeração dos estabelecimentos costumam ficar conectados à internet para permitir manutenções remotas por prestadores de serviço. Segundo apurações vinculadas ao gabinete do primeiro-ministro francês, a ANSSI detectou uma falha de segurança em um sistema desenvolvido pela companhia dinamarquesa Danfoss.
Em resposta, a Danfoss declarou estar “ciente de incidentes na França que afetaram um número limitado de sistemas de gerenciamento de refrigeração”.
A fabricante argumentou que as unidades atingidas “utilizavam versões desatualizadas de firmware”. A Danfoss acrescentou que “há muito tempo recomenda aos clientes que mantenham os sistemas com suporte atualizados com as versões mais recentes de firmware e que migrem os sistemas antigos para soluções de última geração”.
Investigações e incidentes semelhantes Especialistas da Team82, equipe de segurança da Claroty, já haviam divulgado em agosto falhas no controlador Danfoss AK-SM 800A, corrigidas posteriormente por atualizações que impedem a execução de códigos maliciosos e o bypass de autenticação. O modus operandi lembra ocorrências semelhantes registradas em bases militares dos Estados Unidos e em redes da Holanda, como a Ahold Delhaize, evidenciando uma nova e perigosa frente de ataques virtuais contra infraestruturas físicas essenciais.